Οι κυβερνοεγκληματίες μπορούν να χτυπήσουν όλους τους οργανισμούς, ακόμα και τους πιο θωρακισμένους. Αυτό συνάγεται από την επίθεση hackers στην Deloitte που εδωσε πρόσβαση στους εισβολείς σε δεδομένα από μια εσωτερική πλατφόρμα ηλεκτρονικού ταχυδρομείου και επομένως σε εσωτερική αλληλογραφία.
Η ελεγκτική και συμβουλευτική εταιρεία ανέφερε σε δήλωσή της τη Δευτέρα ότι ενημερώνει επί του παρόντος τους ενδιαφερόμενους και έχει ειδοποιήσει τις αρμόδιες αρχές αφού έλαβε γνώση του συμβάντος.
Η Deloitte δήλωσε ότι “πολύ λίγοι” έχουν επηρεαστεί και έχει συντάξει εξωτερική βοήθεια για να αναθεωρήσει την ασφάλειά της. Έξι πελάτες έχουν ήδη ενημερωθεί και ερευνάται ποιος βρίσκεται πίσω από την υπόθεση και σε τι ακριβώς πληροφορίες περιηγήθηκε.
Το hacking αναφέρθηκε για πρώτη φορά από το ειδησεογραφικό μέσο The Guardian. Η εταιρεία που εδρεύει στο Ηνωμένο Βασίλειο και προσφέρει συμβουλευτικές υπηρεσίες σε πελάτες, κατέγραψε κέρδη 38,8 δισ. Δολαρίων για τη χρήση που έληξε στις 31 Μαΐου.
Σχόλια

Κατατέθηκε στη βουλή το σ/ν για τον Ατομικό Επενδυτικό Λογαριασμό Ανηλίκων
Στην Ιαπωνία ο Χ. Μεγάλου με το Agency της Εθνικής Ασφαλιστικής
ΕΙΑΣ: Απονομή ευρωπαϊκών πιστοποιήσεων στους αποφοίτους των προγραμμάτων EFICERT SQF3 & SQF4
3P Insurance: Στα 59,1 εκατ. ευρώ η παραγωγή – Στόχος τα 67,5 εκατ. το 2026
Οι παράγοντες που ανασχηματίζουν την αγορά οχημάτων
Η ενημέρωση που κάνει τη διαφορά
Αναλύσεις, εξελίξεις και αποκλειστικά νέα της ασφαλιστικής αγοράς, κάθε μέρα στο inbox σας.
Σχετικά Άρθρα
Τι θέλει η Gen Z από τους εργοδότες
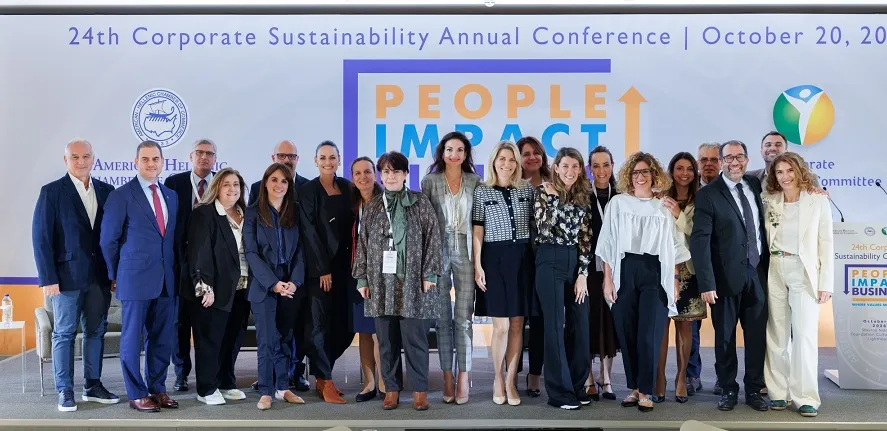
24ο Συνέδριο Εταιρικής Βιωσιμότητας του Ελληνο-Αμερικανικού Εμπορικού Επιμελητηρίου
Αισιόδοξοι για τις οικονομικές προοπτικές των εταιρειών 4 στους 10 CFOs
Σημαντικές αλλαγές στο ευρωπαϊκό πλαίσιο για το οικονομικό έγκλημα
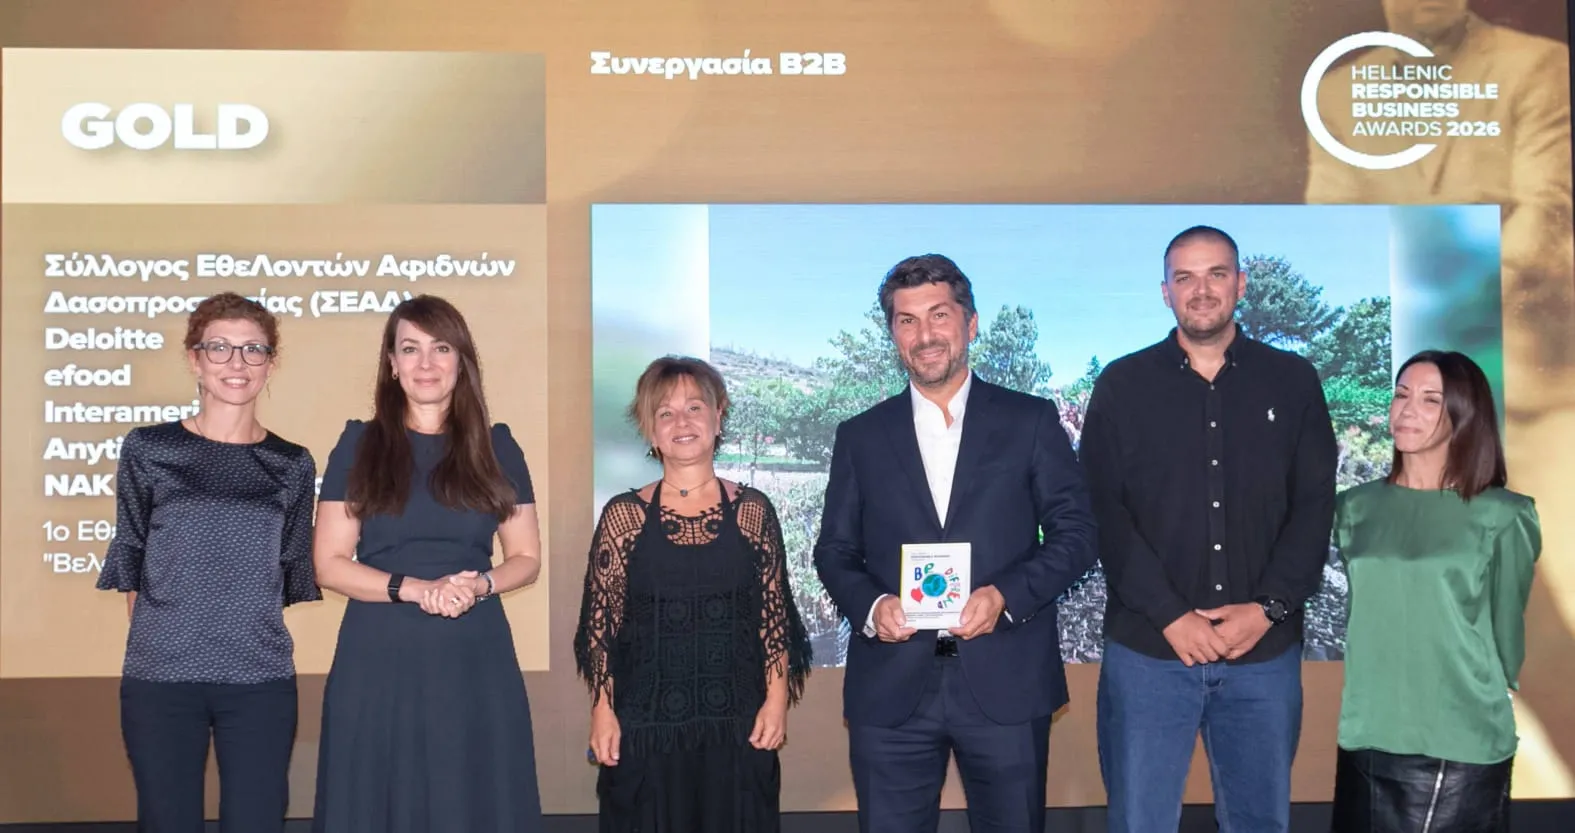
Gold βραβείο για τη συλλογική πρωτοβουλία του 1ου Εθελοντικού Δασικού Φυτωρίου στις Αφίδνες
Η ΑΙ επαναπροσδιορίζει το μέλλον της δημόσιας διοίκησης
5 παράδοξα διαμορφώνουν το μέλλον της κυβερνοασφάλειας